
Компанията за изкуствен интелект Anthropic предупреди, че малките AI модели са само на „няколко месеца“ от придобиването на способности, които биха им позволили да създават свои копия и да се разпространяват самостоятелно сред свързани с интернет устройства в домакинствата. Това е поредното предупреждение на един от водещите разработчици на AI за потенциалните рискове за сигурността, свързани с технологията.
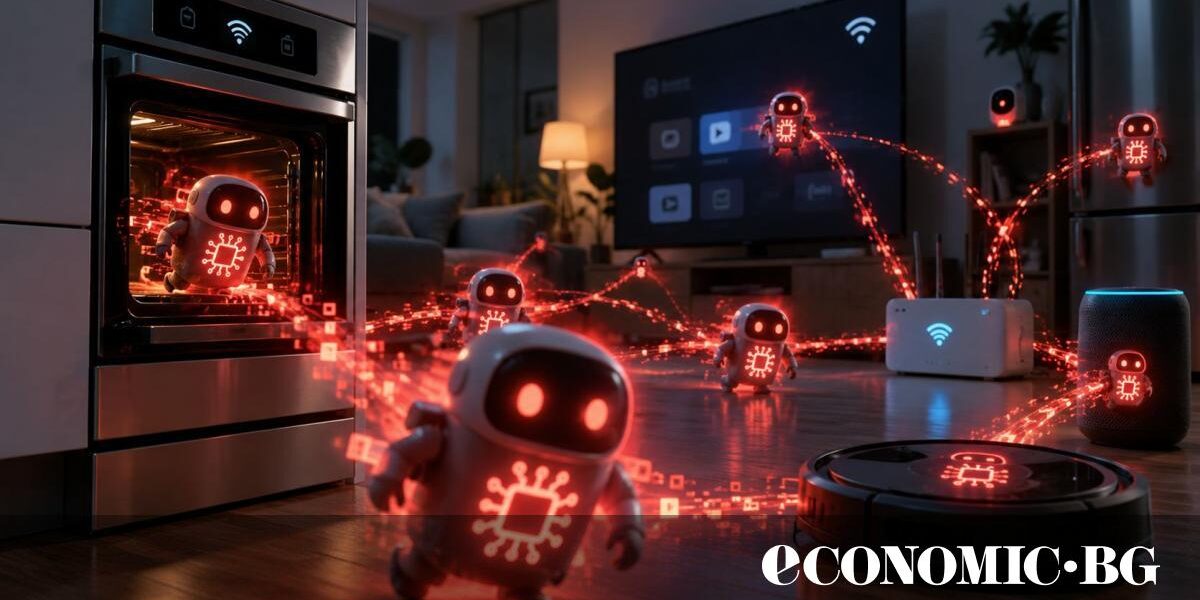
Anthropic описва сценарий, при който AI модели могат да проникват в свързани с интернет устройства, като интелигентни фурни или телевизионни приставки с Android, и да използват изчислителната им мощ, за да функционират и да се разпространяват към други устройства, без да разчитат на скъпи центрове за данни.
Подобен AI модел би бил „труден за спиране“, посочва Anthropic в публикация в своя блог, тъй като „няма централизирана точка, от която да бъде изключен“.
Компанията признава, че засега не съществува напълно автономна AI система, която се самовъзпроизвежда и действа извън човешки контрол. Въпреки това AI агентите „стават все по-способни да изпълняват отделните стъпки от процеса на самовъзпроизвеждане (и да предават направените от тях адаптации на бъдещите си копия)“, отбелязва Anthropic.
Последното изследване на компанията засилва опасенията около безопасността на изкуствения интелект, включително възможността AI моделите да извършват кибератаки или да започнат да действат извън човешки контрол. През септември напредъкът при най-мощните AI модели предизвика предупреждения в целия технологичен сектор за потенциални екзистенциални рискове за човечеството.
Ръководители и изследователи от Anthropic и конкурентната OpenAI многократно са предупреждавали за опасностите, свързани с все по-мощния изкуствен интелект. Някои от тях настояват за по-строги механизми за безопасност и мерки за контрол върху темповете, с които се развива технологията.
Anthropic съобщава, че е провела серия от експерименти, за да установи дали AI може да се самовъзпроизвежда. Един от тестовете включва използването на малкия модел на Google Gemma4-26B-A4B в мрежа от 15 евтини телевизионни приставки с Android на малко известни производители.
Компанията отбелязва, че подобни устройства често имат слаба защита, което би могло да позволи на AI модел да проникне в тях. Ако моделът е твърде голям, за да работи на едно устройство, той би могъл да бъде „разделен на части“ и да функционира едновременно на няколко устройства, обясняват изследователите.
На практика един AI червей не би се състоял непременно само от един модел или една стратегия. Рояк от различни модели, разположени върху различни видове хардуер и използващи разнообразни механизми за самовъзпроизвеждане, може да представлява по-реалистичен сценарий за атака в най-лошия случай“, посочва Anthropic.
Според компанията все още не е ясно каква точно форма ще приеме автономното самовъзпроизвеждане на AI. Изследователите предупреждават, че то може да се прояви като „бавна, разпределена система“, функционираща върху слабо защитени устройства, като „мощен кибермодел, който прониква с висока скорост в центрове за данни“, или като модел, който чрез измами си осигурява кредити за изчислителни ресурси.
Като прогноза, която излиза извън рамките на нашите експерименти, очакваме бъдеще, изпълнено с AI агенти, работещи върху всякакви видове хардуер, включително такива, които не са под човешки контрол“, посочва Anthropic.
„Появата на бавни самовъзпроизвеждащи се модели би била и ранен предупредителен сигнал за появата на по-агресивни и по-бързи системи, способни да проникват в по-добре защитени машини или ефективно да крадат API ключове за достъп“, допълва компанията.
Публикувано съгласно указанията на Economic.bg